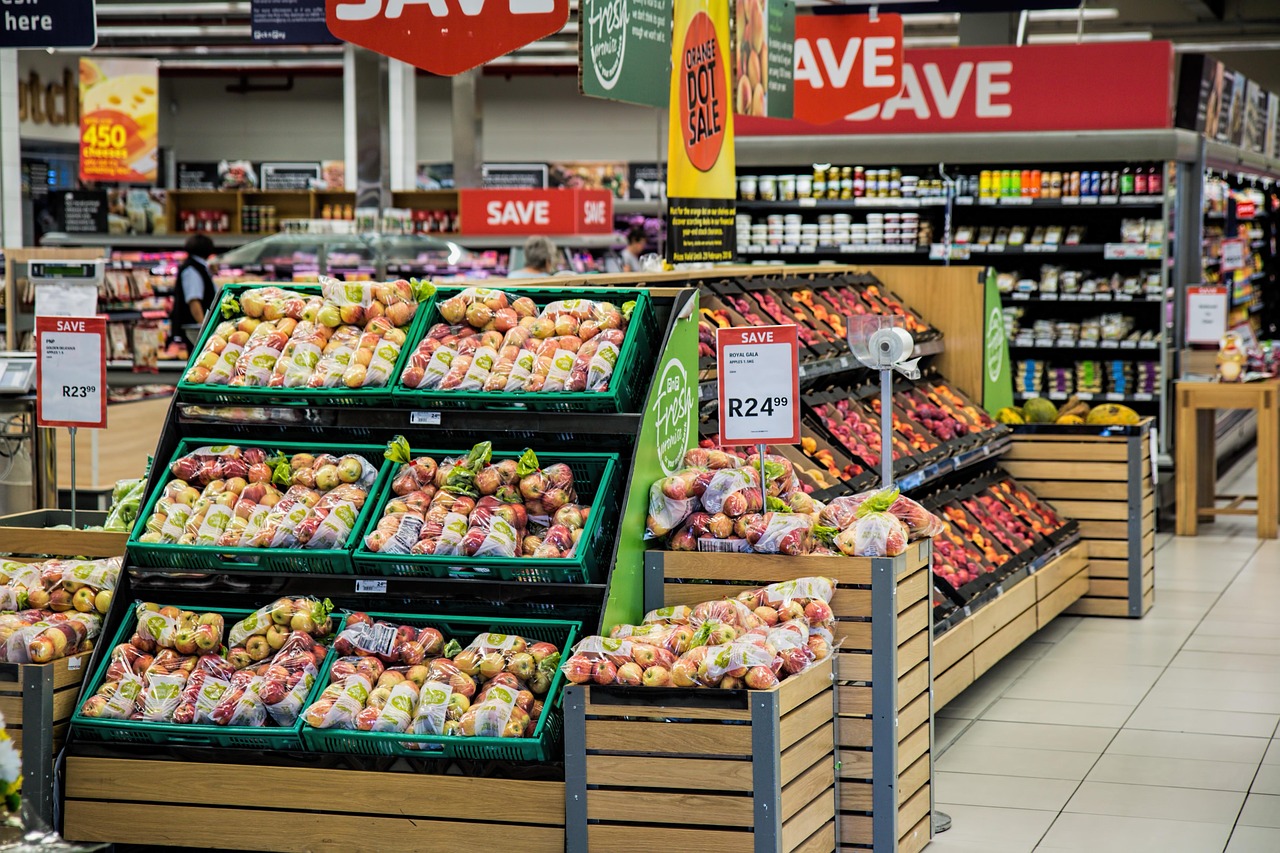
Dans la nuit du 11 au 12 octobre 2026, environ 150 magasins du groupement Les Mousquetaires en France ont subi une attaque informatique visant leurs installations frigorifiques. Pendant 6 heures consécutives, les consignes thermiques des meubles froids ont été forcées à 50 °C à distance. L’incident a entraîné la destruction des produits frais dans chaque point de vente touché, avec une perte estimée à 20 000 euros de marchandises par magasin, soit près de 3 millions d’euros à l’échelle du réseau. Le 13 octobre 2026, le CERT-FR a publié l’alerte CERTFR-2026-ALE-012 concernant des campagnes de compromission ciblant les systèmes de gestion du froid industriel Danfoss AK-SM, Danfoss AK-SC, Copeland xweb et Dixell xweb. Clôturée le 20 octobre 2026, cette alerte a été suivie les 22 et 23 octobre 2026 par les publications techniques de Zataz et d’UnderNews détaillant les recherches d’Adrian Cheek, analyste au sein de la société Flare, sur la revente massive d’accès aux contrôleurs thermiques européens.
L’investigation publiée le 23 octobre 2026 montre que le sabotage ne repose sur aucun programme malveillant complexe ni sur un rançongiciel chiffrant les serveurs centraux. Les attaquants ont simplement interrogé des moteurs de recherche d’équipements connectés pour repérer des régulateurs frigorifiques directement accessibles via une adresse IP publique. Sur les forums cybercriminels et les canaux de messagerie spécialisés analysés par Flare en octobre 2026, plusieurs centaines d’accès directs à des automates industriels et commerciaux circulaient déjà, souvent accompagnés de captures d’écran des interfaces d’administration permettant de couper les compresseurs ou d’inverser les cycles de dégivrage.
L’angle mort de la télémaintenance dans les réseaux de points de vente
L’épisode des 11 et 12 octobre 2026 met en évidence une faille structurelle dans l’organisation informatique des entreprises multisites. Dans la grande distribution, la logistique alimentaire, la restauration collective ou les réseaux de laboratoires, la gestion technique du bâtiment (GTB) échappe fréquemment à la direction des systèmes d’information. Les centrales frigorifiques, les automates de chauffage, de ventilation et de climatisation (CVC) ainsi que les compteurs d’énergie sont achetés et entretenus par les directions immobilières ou directement par les adhérents propriétaires de leurs magasins.
Pour assurer le suivi des températures 24 heures sur 24 et intervenir rapidement en cas de panne d’un compresseur, les frigoristes et installateurs locaux raccordent les automates de supervision au réseau du magasin. Afin d’éviter les lourdeurs d’un raccordement au réseau privé virtuel (VPN) du groupe, le prestataire demande souvent l’ouverture d’un port de redirection directement sur le routeur Internet du site, ou installe sa propre passerelle cellulaire 4G ou 5G. Ce contournement crée un accès direct depuis Internet vers l’interface d’administration web du contrôleur Danfoss, Copeland ou Dixell.
Or, comme le rappelle l’alerte CERTFR-2026-ALE-012 du 13 octobre 2026, ces équipements embarqués cumulent souvent des vulnérabilités logicielles connues et des défauts de configuration élémentaires. Les recherches publiées par Flare le 23 octobre 2026 soulignent que de nombreux boîtiers exposés conservent leurs identifiants d’usine ou utilisent des mots de passe partagés entre tous les clients d’un même installateur régional. Dès lors qu’un attaquant découvre le mot de passe d’un prestataire de maintenance, il peut accéder en quelques minutes à des dizaines de magasins équipés par ce même sous-traitant.
Une menace de sabotage pur qui contourne les défenses bureautiques
Les directions générales associent encore majoritairement le risque cyber au blocage des postes de travail par un rançongiciel ou au vol de fichiers clients. L’attaque contre les 150 magasins français démontre qu’un préjudice matériel immédiat peut être infligé sans toucher au système d’information bureautique ni aux caisses enregistreuses. En modifiant la consigne de température à 50 °C en pleine nuit et en neutralisant les seuils d’alarme sur l’interface web du contrôleur, l’attaquant provoque une rupture irréversible de la chaîne du froid avant l’arrivée des équipes du matin à 5 heures ou 6 heures.
Sur le plan réglementaire et sanitaire, les règles d’hygiène alimentaire imposent la destruction intégrale des denrées périssables dès que la température réglementaire a été dépassée sur une durée prolongée. Aucune restauration de sauvegarde informatique ne permet de récupérer 20 000 euros de viandes, de produits laitiers ou de surgelés devenus impropres à la consommation. De surcroît, le nettoyage des meubles, l’évacuation des déchets et le réapprovisionnement en urgence désorganisent l’exploitation commerciale pendant 24 à 48 heures.
Ce mode opératoire s’inscrit dans une tendance plus large de ciblage des équipements de bordure et des passerelles industrielles observée tout au long de la semaine du 20 au 27 octobre 2026. Le 23 octobre 2026, l’éditeur Arista a dû publier un correctif d’urgence pour une vulnérabilité activement exploitée sur ses boîtiers SD-WAN VeloCloud, acquis auprès de Broadcom 1 an plus tôt, qui assurent justement l’interconnexion des succursales et des magasins distants. Le 27 octobre 2026, le CERT-FR a également publié l’avis CERTFR-2026-AVI-1393 concernant de multiples vulnérabilités dans les équipements industriels Moxa, très présents dans les réseaux d’automatismes, ainsi que les avis CERTFR-2026-AVI-1394 sur Citrix NetScaler et CERTFR-2026-AVI-1396 sur Palo Alto Networks.
La responsabilité partagée entre l’enseigne nationale et les prestataires locaux
Dans les groupements d’indépendants, les réseaux de franchises et les ETI décentralisées, la gouvernance de la sécurité se heurte à l’autonomie juridique de chaque établissement. Le siège national sécurise les applications centrales, la centrale d’achat et les flux monétiques, mais chaque point de vente signe ses propres contrats de maintenance pour le froid, la vidéosurveillance, les bornes de recharge électrique ou le contrôle d’accès.
Lorsque l’installateur frigoriste met en service un contrôleur Danfoss AK-SM ou Copeland xweb, le contrat de maintenance prévoit une obligation de disponibilité thermique, mais mentionne rarement des exigences de cybersécurité. Le technicien frigoriste est formé à la thermodynamique et à la régulation électrique, pas au durcissement des protocoles réseau ni à la gestion des certificats cryptographiques. Sans cahier des charges imposé par l’enseigne, la configuration par défaut reste en place pendant 5 ou 10 ans, jusqu’au remplacement physique des meubles froids.
Cette situation expose directement les dirigeants au titre de la directive européenne NIS 2, dont le périmètre inclut le secteur de la production, de la transformation et de la distribution de denrées alimentaires pour les entreprises dépassant les seuils d’effectifs et de chiffre d’affaires. Le texte impose aux entités concernées de maîtriser la sécurité de leur chaîne d’approvisionnement et de leurs prestataires directs, y compris ceux qui assurent la télémaintenance d’équipements physiques critiques pour la continuité d’activité.
Mesures d’assainissement immédiat pour les parcs d’automates distribués
La sécurisation des équipements techniques de magasin ou d’entrepôt ne nécessite pas le remplacement coûteux des centrales frigorifiques existantes. Elle repose sur la reprise en main des accès réseau et l’encadrement strict des prestataires de maintenance.
Le recensement externe systématique des adresses IP des sites : la DSI doit scanner l’ensemble des plages d’adresses IP publiques attribuées aux magasins, aux entrepôts et aux agences, y compris les abonnements Internet secondaires et les cartes SIM 4G ou 5G souscrites hors catalogue informatique, afin d’identifier tout port d’administration exposé.
La fermeture immédiate des accès directs depuis Internet : aucun automate de gestion du froid, de climatisation ou d’énergie ne doit présenter son interface web sur un port public. L’accès à distance des frigoristes doit transiter exclusivement par un bastion d’administration ou un tunnel VPN authentifié avec un facteur multiple.
La révocation des comptes par défaut et l’individualisation des accès : les identifiants d’usine des contrôleurs Danfoss AK-SM, AK-SC, Copeland xweb et Dixell xweb doivent être modifiés sur chaque site, en interdisant l’usage d’un mot de passe unique partagé par un prestataire sur l’ensemble de son portefeuille client.
La mise à jour des micrologiciels selon l’alerte CERTFR-2026-ALE-012 : les correctifs publiés par les constructeurs doivent être intégrés au contrat de visite préventive des installateurs, avec l’obligation de fournir un relevé de version après chaque intervention.
L’ajout d’une sonde d’alerte indépendante : pour éviter que la compromission de l’automate ne masque la hausse de température, la surveillance des chambres froides critiques doit reposer sur un capteur indépendant ou sur une règle de supervision centrale détectant toute modification de consigne au-delà des plages habituelles (par exemple toute consigne supérieure à 8 °C sur un rayon frais).
L’incident d’octobre 2026 rappelle que la frontière entre l’informatique de gestion et les équipements techniques des bâtiments a disparu dès l’instant où ces derniers ont été reliés à Internet. Pour un dirigeant ou un DSI, intégrer les contrats de maintenance immobilière et frigorifique dans les revues de sécurité coûte infiniment moins cher que de jeter l’intégralité des stocks frais de 150 magasins en une seule matinée.
Sources
CERT-FR, Alerte CERTFR-2026-ALE-012 : Campagnes de compromission ciblant des systèmes de gestion du froid (Danfoss, Copeland, Dixell), publiée le 13 octobre 2026, mise à jour et clôturée le 20 octobre 2026.
Zataz, « Des pirates informatiques font fondre les systèmes de réfrigération des supermarchés », publié le 22 octobre 2026.
UnderNews, « Cyberattaques contre des systèmes de réfrigération de supermarchés : que sait-on ? » (analyse des recherches d’Adrian Cheek, Flare), publié le 23 octobre 2026.
LeMagIT, « SD-WAN : Arista corrige une vulnérabilité activement exploitée dans VeloCloud », publié le 23 octobre 2026.
CERT-FR, Avis CERTFR-2026-AVI-1393 (Multiples vulnérabilités dans les produits Moxa), CERTFR-2026-AVI-1394 (Citrix NetScaler) et CERTFR-2026-AVI-1396 (Palo Alto Networks), publiés le 27 octobre 2026.
Le détournement de quotas LLM (LLM Jacking) et l’inertie des files d’attente des agents IA exposent les entreprises à des pertes financières immédiates et à des accès persistants.
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel
Toujours activé
L’accès ou le stockage technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
L’accès ou le stockage technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’internaute.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques.Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
L’accès ou le stockage technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.