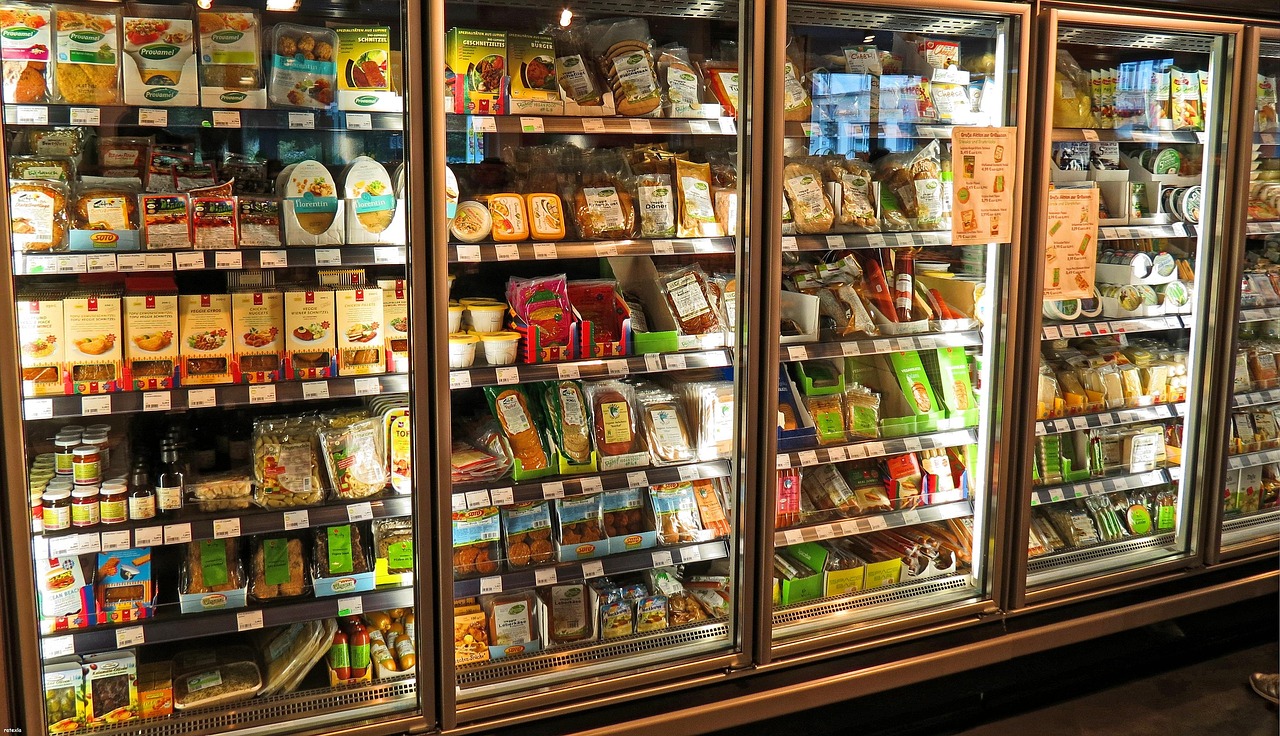
Le 12 octobre 2026, le centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques publie l’alerte CERTFR-2026-ALE-012 relative à des compromissions d’automates de réfrigération directement exposés sur Internet. Durant la même semaine, près de 150 supermarchés de l’enseigne Intermarché, appartenant au groupement Les Mousquetaires, subissent une défaillance simultanée de leurs meubles frigorifiques et de leurs chambres froides. Des magasins des réseaux Coopérative U et Leclerc connaissent des perturbations analogues sur leurs installations techniques. Aucune rançon n’est exigée et aucun serveur bureautique n’est chiffré.
Le mode opératoire vise directement la marchandise physique. Les attaquants prennent le contrôle à distance des régulateurs électroniques, coupent la production de froid ou enclenchent un dégivrage forcé qui fait monter la température des enceintes jusqu’à 50 °C pendant 6 heures consécutives. La rupture de la chaîne du froid rend les denrées impropres à la consommation. Les directeurs de magasins doivent jeter l’intégralité des stocks de produits frais et surgelés, nettoyer les linéaires et fermer les rayons concernés jusqu’à la revalidation technique de chaque automate.
Des régulateurs de froid branchés sur Internet sans protection
L’alerte CERTFR-2026-ALE-012 désigne avec précision les équipements ciblés lors de ces campagnes. Les compromissions touchent les contrôleurs Danfoss des séries AK-SM et AK-SC, les contrôleurs Copeland des séries xweb ainsi que les contrôleurs Dixell des séries xweb. Ces boîtiers industriels pilotent les compresseurs, les vannes de détente, les sondes thermiques et les cycles de dégivrage dans la grande distribution, l’industrie agroalimentaire, la logistique sous température dirigée et les pharmacies hospitalières.
Selon les constats du CERT-FR, les intrusions ne reposent pas sur l’exploitation d’une vulnérabilité logicielle inconnue. Les attaquants balaient les plages d’adresses IP publiques à la recherche d’interfaces d’administration ouvertes sur Internet. Lorsqu’ils détectent un contrôleur Danfoss, Copeland ou Dixell accessible sans filtrage, ils tentent de s’y connecter à l’aide des identifiants par défaut d’usine ou de mots de passe triviaux jamais modifiés lors de la mise en service initiale de l’installation.
Dès que l’accès est validé, l’interface web de supervision donne les pleins pouvoirs sur les consignes physiques du bâtiment. L’opérateur malveillant peut modifier les seuils de température, désactiver les relais d’alarme qui préviennent le responsable technique en cas de surchauffe, puis forcer les résistances de dégivrage. L’automate exécute ces ordres comme s’il s’agissait d’une intervention légitime du frigoriste. Pendant plusieurs heures, les sondes locales affichent une dérive thermique sans qu’aucune alerte externe ne soit transmise.
La télémaintenance des sous-traitants échappe au contrôle de la DSI
La présence de ces régulateurs sur Internet résulte d’une organisation opérationnelle courante dans les entreprises multisites. La gestion du froid, du chauffage, de la ventilation et de la climatisation relève des directions immobilières, des services généraux ou directement des adhérents propriétaires de leur point de vente. Ces directions confient l’installation et l’entretien des équipements à des prestataires frigoristes ou à des intégrateurs de gestion technique du bâtiment soumis à des obligations de dépannage rapide.
Pour éviter des déplacements physiques coûteux à chaque ajustement de consigne ou diagnostic de panne, l’installateur raccorde l’automate à une ligne Internet dédiée, à un routeur cellulaire 4G ou à une ouverture de port demandée en urgence sur la passerelle du site. La direction des systèmes d’information n’est ni consultée lors du choix du matériel, ni informée de l’ouverture de cet accès distant. L’équipement n’apparaît dans aucun inventaire informatique et échappe aux politiques de durcissement.
Ce contournement structurel dépasse largement le secteur alimentaire. Le rapport 2026 de Fortinet sur la sécurité des technologies opérationnelles, publié le 13 octobre 2026, indique que 71 % des entreprises industrielles interrogées ont détecté des intrusions dans leurs environnements opérationnels au cours de l’année 2026. Partout où des automates programmables, des centrales de traitement d’air, des onduleurs ou des groupes électrogènes sont connectés pour la télémaintenance sans passer par l’architecture de sécurité centrale, la même vulnérabilité se reproduit.
Un impact financier immédiat sans chiffrement ni demande de rançon
Les dirigeants associent souvent le risque cyber au blocage des serveurs de gestion ou au vol de bases clients. L’incident subi par les 150 magasins démontre qu’une attaque sur des systèmes cyber-physiques génère des pertes d’exploitation directes par la simple altération d’un paramètre physique. Pousser une chambre froide à 50 °C pendant 6 heures suffit à détruire plusieurs tonnes de marchandises par point de vente, sans déployer le moindre programme malveillant complexe sur le réseau de l’entreprise.
La remise en route est plus lente qu’une restauration informatique à partir de sauvegardes. Même lorsque le mot de passe du contrôleur est changé en quelques minutes et que l’accès Internet est coupé, la marchandise ayant subi une rupture de la chaîne du froid ne peut plus être commercialisée. L’entreprise supporte simultanément la perte sèche du stock, le coût d’enlèvement et de destruction des déchets biologiques, la perte de chiffre d’affaires pendant le réapprovisionnement et la mobilisation des équipes en magasin.
Sur le plan assurantiel, ce type de sinistre révèle parfois des zones grises entre les contrats. Les polices d’assurance dommages aux biens couvrent le bris de machine ou la panne électrique accidentelle des groupes frigorifiques, mais excluent fréquemment les actes de malveillance informatique. Inversement, certaines polices cyber indemnisent la reconstitution des données et la perte de marge liée à l’indisponibilité du système d’information, tout en plafonnant ou en écartant la détérioration physique des stocks périssables.
Reprendre la main sur les équipements techniques connectés
La sécurisation des automates de bâtiment et des systèmes industriels ne demande pas de remplacer les centrales frigorifiques ou thermiques existantes. Elle exige d’intégrer chaque équipement connecté dans le périmètre de gouvernance de la direction des systèmes d’information et d’imposer des règles strictes aux prestataires techniques qui assurent la maintenance à distance des installations.
Couper immédiatement toute exposition directe sur Internet des interfaces d’administration des régulateurs Danfoss AK-SM, Danfoss AK-SC, Copeland xweb, Dixell xweb et de tout automate de gestion technique du bâtiment.
Imposer le passage par un tunnel chiffré avec authentification forte ou par un bastion d’administration géré par l’entreprise pour toute opération de télémaintenance réalisée par un frigoriste ou un sous-traitant externe.
Remplacer systématiquement les comptes et mots de passe par défaut sur l’ensemble des contrôleurs déployés et révoquer les accès partagés entre plusieurs techniciens du prestataire.
Isoler les réseaux hébergeant les automates industriels et techniques dans des segments dédiés, sans communication directe avec le réseau bureautique ni ouverture entrante depuis l’extérieur.
Compléter les alertes logicielles de l’automate par un dispositif de surveillance thermique indépendant, capable d’envoyer une alerte hors bande dès que la température franchit le seuil critique.
La révision des contrats de maintenance immobilière et technique complète ce dispositif technique. Les cahiers des charges signés avec les installateurs doivent interdire explicitement le branchement autonome de routeurs 4G non déclarés et conditionner la réception des travaux d’installation à un contrôle de configuration validé par les équipes de sécurité informatique.
Sources
CERT-FR, Alerte CERTFR-2026-ALE-012 : Compromissions de systèmes de réfrigération exposés sur Internet, 12 octobre 2026.
LeMagIT, Sabotage des rayons frais d’Intermarché : la marque d’une vieille négligence cyber, 14 octobre 2026.
LeMagIT, Sabotage cyber des rayons frais : la grande distribution dans son ensemble exposée, 15 octobre 2026.
UnderNews, Fortinet publie son rapport 2026 sur l’état de la sécurité des technologies opérationnelles, 13 octobre 2026.
ZATAZ, Des pirates coupent le froid dans la grande distribution française, 12 et 17 octobre 2026.
Le premier point de situation du dispositif REACTIV recense 99 violations depuis le 1er août. Le chiffre est un plancher ; la transparence, elle, change la donne.
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel
Toujours activé
L’accès ou le stockage technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
L’accès ou le stockage technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’internaute.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques.Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
L’accès ou le stockage technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.