Le 19 novembre 2026, le rapport publié par l’éditeur français HarfangLab révèle une fracture profonde dans la gouvernance numérique des entreprises : alors que 77 % des dirigeants européens interrogés prévoient d’augmenter leurs investissements dans l’intelligence artificielle et l’automatisation, et que 47 % des dirigeants français placent cette adoption parmi leurs priorités stratégiques, seuls 44 % en Europe et 34 % en France déclarent disposer de règles claires sur les données pouvant être saisies dans ces outils. Le même jour, le 19 novembre 2026, la Commission européenne a fait face à une lourde cyberattaque liée au détournement de cadriciels offensifs agentiques, tandis que Workday lançait son progiciel financier Workday Go for Finance destiné aux PME et aux ETI avec des agents d’intelligence artificielle intégrés par défaut dans l’abonnement. La veille, le 18 novembre 2026, l’analyse des nouveaux modèles GPT-6.2 Astra et Sol d’OpenAI soulignait que l’optimisation du rapport performance-prix s’accompagne d’une transparence réduite de la chaîne de pensée, amplifiant les risques de cybersécurité.
Cette séquence du 16 au 19 novembre 2026 place les directions générales, les DSI et les RSSI devant un risque structurel immédiat. L’intelligence artificielle en entreprise ne se limite plus à des assistants conversationnels isolés dans un navigateur : elle s’exécute désormais sous forme d’agents autonomes connectés aux progiciels financiers, aux bases documentaires et aux interfaces de programmation, dans un contexte où 66 % des organisations françaises n’ont pas formalisé les frontières de confidentialité des données injectées.
Le grand écart entre l’investissement massif et l’absence de règles de saisie
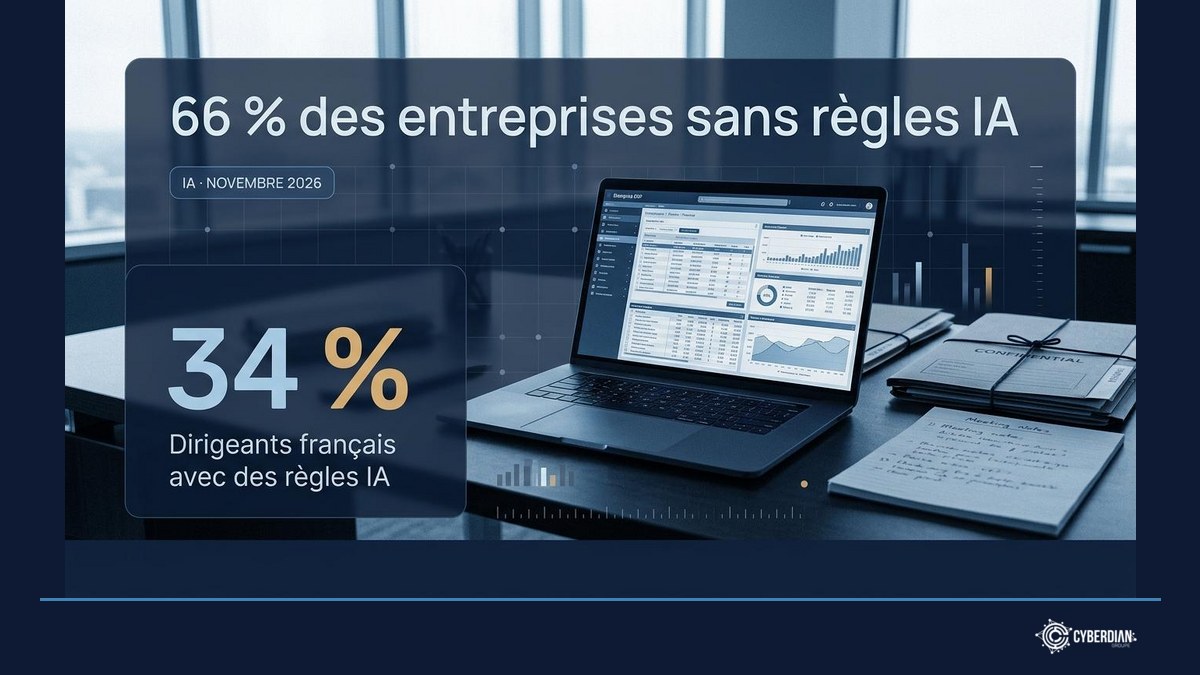
Les chiffres publiés le 19 novembre 2026 par HarfangLab mesurent avec précision l’angle mort dans lequel avancent les comités de direction. En Europe, 77 % des dirigeants interrogés prévoient d’accroître leurs budgets consacrés à l’intelligence artificielle et à l’automatisation. En France, 47 % des dirigeants placent cette adoption au rang des priorités stratégiques de leur organisation. Pourtant, seuls 34 % des dirigeants français affirment avoir établi des règles claires définissant quelles données internes ou réglementées peuvent être partagées avec ces outils, contre une moyenne européenne déjà basse de 44 %.
Dans 66 % des entreprises françaises, les collaborateurs, les développeurs et les cadres métiers arbitrent donc seuls, au cas par cas, la sensibilité des informations qu’ils soumettent aux modèles externes. Contrats commerciaux en cours de négociation, bilans comptables provisoires, extraits de code source propriétaire, listes nominatives de salariés ou journaux d’incidents techniques sont copiés dans des interfaces conversationnelles ou transmis par des connecteurs automatisés sans classification préalable.
Ce déficit de gouvernance rejoint les conclusions du baromètre de la résilience numérique publié le 16 novembre 2026 par le bureau d’étude Tercio. Cette étude démontre que l’adoption rapide de l’intelligence artificielle crée dans les entreprises de nouvelles lignes de dépendance structurelle, exactement comparables à celles observées lors de la migration vers le cloud public, tandis que les stratégies d’indépendance et de réversibilité demeurent à l’état d’ébauche.
L’irruption des agents autonomes au cœur des progiciels financiers et des API
Le risque lié à cette absence de règles change d’échelle lorsque l’intelligence artificielle quitte le mode conversationnel pour devenir agentique, c’est-à-dire capable d’exécuter des actions et d’interroger des bases de données de manière autonome. Le 19 novembre 2026, l’éditeur Workday a illustré cette bascule en annonçant Workday Go for Finance, un progiciel de gestion financière destiné spécifiquement aux PME et aux ETI qui inclut directement dans son tarif un quota de crédits permettant d’utiliser les agents d’intelligence artificielle de la suite.
Pour une ETI, l’activation native d’agents au sein du système financier ou du système de gestion des ressources humaines signifie que le modèle accède directement aux écritures comptables, aux flux de trésorerie, aux coordonnées bancaires des fournisseurs et aux fiches de paie. Si les droits d’accès de l’agent ne sont pas strictement cloisonnés selon le principe du moindre privilège, une requête mal formulée ou une injection de commande indirecte dissimulée dans une facture fournisseur peut amener l’agent à exfiltrer ou à modifier des données financières critiques.
C’est précisément pour répondre à cette multiplication des flux automatisés que l’éditeur français Axway a annoncé, le 17 novembre 2026, l’intégration de fonctions dédiées à la gouvernance des agents et des applications agentiques au sein de sa plateforme Amplify, en ciblant en priorité les secteurs régulés et le monde bancaire. De même, lorsque l’Insee a détaillé le 17 novembre 2026 sa transition vers les méthodes MLOps pour industrialiser ses modèles après plusieurs décennies d’usage statistique, l’enjeu central a consisté à aligner la culture des scientifiques de la donnée avec les exigences de sécurité, de traçabilité et de mise en production des équipes de développement informatique.
L’opacité des modèles GPT-6.2 et la pression des cadriciels offensifs
La maîtrise des données confiées aux modèles est d’autant plus complexe que le fonctionnement interne des moteurs commerciaux évolue vers une moindre vérifiabilité. Le 18 novembre 2026, l’analyse technique de la nouvelle collection GPT-6.2 d’OpenAI, déclinée à travers les modèles Astra et Sol, a mis en évidence le prix caché de l’efficience économique : si ces modèles améliorent nettement le rapport performance-prix, leurs processus d’entraînement entraînent une plus faible transparence de la chaîne de pensée. Pour un RSSI, une chaîne de raisonnement opaque empêche d’auditer pourquoi un agent a sélectionné telle source documentaire interne ou pourquoi il a déclenché tel appel d’interface de programmation.
Simultanément, les attaquants exploitent ces mêmes architectures agentiques pour automatiser leurs campagnes d’intrusion. Le 19 novembre 2026, LeMagIT a révélé que la Commission européenne a été frappée par une lourde cyberattaque au cours de laquelle ses infrastructures ont été confrontées à des cadriciels offensifs agentiques. Dès le 16 novembre 2026, les alertes se multipliaient autour du détournement d’outils ouverts de test d’intrusion multi-agents comme Artex, rendu public en juillet 2026. Ce contexte offensif est aggravé par l’asymétrie réglementaire internationale : le 16 novembre 2026, le groupe de travail sur l’intelligence artificielle de l’administration américaine a encouragé les agences fédérales à ne pas sanctionner les éditeurs dont les modèles sont détournés pour conduire des cyberattaques, reportant ainsi l’intégralité de la responsabilité défensive sur les organisations utilisatrices.
En Europe, cette exposition pousse les fournisseurs et les clients à chercher des garanties d’isolation. Le 18 novembre 2026, lors de son AI Sovereign Summit, Google a mis en avant ses briques de chiffrement et d’audit tout en s’appuyant sur Thales et sur leur coentreprise S3NS pour répondre aux exigences des marchés régulés européens, tandis que Workday confirmait le même jour travailler sur de nouvelles options d’hébergement souverain au-delà de son offre actuelle sur AWS. Encore faut-il que l’infrastructure sous-jacente soit maintenue à jour : entre le 17 et le 19 novembre 2026, le CERT-FR a publié une série d’avis de sécurité touchant des briques directement impliquées dans l’hébergement documentaire, la collecte de journaux et l’authentification, notamment Microsoft SharePoint (CERTFR-2026-AVI-1555), Tenable Identity Exposure (CERTFR-2026-AVI-1550), GitLab (CERTFR-2026-AVI-1552), GLPI (CERTFR-2026-AVI-1548), Splunk (CERTFR-2026-AVI-1576) et Elastic (CERTFR-2026-AVI-1578). Connecter un agent intelligent à un serveur SharePoint, GLPI ou Elastic non corrigé revient à automatiser l’exposition du patrimoine informationnel.
Bâtir une politique d’encadrement des données et des agents
Pour quitter la zone d’exposition dans laquelle se trouvent les 66 % d’entreprises françaises dépourvues de règles claires selon le rapport HarfangLab du 19 novembre 2026, les dirigeants, DSI et RSSI peuvent déployer immédiatement un socle de gouvernance technique et opérationnel :
Formaliser une matrice de classification des données autorisées dans l’IA : rédiger et diffuser une règle opposable qui interdit explicitement la saisie de données personnelles identifiantes, de secrets industriels, de clés cryptographiques, de code source critique et de documents financiers non publiés dans tout modèle public ou non contractualisé par la DSI.
Inventorier et passer par une passerelle de contrôle tous les agents métiers : recenser les fonctionnalités agentiques activées par défaut dans les mises à jour des progiciels SaaS et des ERP (à l’image des modules financiers ou RH), et imposer leur passage par une passerelle de gestion d’API capable de journaliser les requêtes, de filtrer les données sensibles et de bloquer les appels non autorisés.
Restreindre les privilèges d’accès des comptes de service liés aux modèles : interdire l’utilisation de comptes disposant de droits de lecture globaux sur les bases documentaires ; chaque agent connecté à un espace Microsoft SharePoint, un référentiel GitLab ou un outil de gestion de parc GLPI doit hériter strictement des droits de l’utilisateur humain qui l’interroge.
Exiger la traçabilité des raisonnements sur les traitements critiques : face à la baisse de transparence de la chaîne de pensée observée le 18 novembre 2026 sur des modèles optimisés comme GPT-6.2 Astra et Sol, exclure les modèles boîtes noires des processus de décision automatisés ayant un impact financier, juridique ou de sécurité, et imposer une validation humaine avant toute écriture en base de production.
Corriger sans délai les socles d’indexation et de gestion d’identité : appliquer les correctifs publiés par le CERT-FR entre le 17 et le 19 novembre 2026 sur Microsoft SharePoint (CERTFR-2026-AVI-1555), Tenable Identity Exposure (CERTFR-2026-AVI-1550), Splunk (CERTFR-2026-AVI-1576) et Elastic (CERTFR-2026-AVI-1578), qui concentrent les données exploitées par les moteurs de recherche et d’analyse internes.
Sources
UnderNews / HarfangLab, 19 novembre 2026 : Rapport sur la gouvernance de l’IA en entreprise (77 % des dirigeants européens prévoient d’augmenter leurs investissements, 47 % des dirigeants français en font une priorité stratégique, seuls 44 % en Europe et 34 % en France disposent de règles claires sur les données partagées).
LeMagIT, 19 novembre 2026 : La Commission européenne frappée par une lourde cyberattaque impliquant des frameworks offensifs agentiques.
LeMagIT, 19 novembre 2026 : Lancement de Workday Go for Finance pour les PME et ETI avec crédits d’agents IA inclus, et travaux de Workday sur les options souveraines en Europe (18 novembre 2026).
LeMagIT, 18 novembre 2026 : Analyse des modèles GPT-6.2 Astra et Sol d’OpenAI (réduction de la transparence de la chaîne de pensée et risques de cybersécurité) et bilan du Google AI Sovereign Summit avec Thales et S3NS.
LeMagIT, 16 et 17 novembre 2026 : Baromètre de la résilience numérique du bureau d’étude Tercio sur la dépendance à l’IA, plateforme Amplify d’Axway pour la gouvernance des agents IA dans les secteurs régulés, retour d’expérience MLOps de l’Insee et orientations du groupe de travail américain sur la responsabilité des modèles d’IA.
CERT-FR, 17 au 19 novembre 2026 : Avis de sécurité CERTFR-2026-AVI-1548 (GLPI), AVI-1550 (Tenable Identity Exposure), AVI-1552 (GitLab), AVI-1555 (Microsoft SharePoint), AVI-1576 (Splunk) et AVI-1578 (Elastic).
Alors que Stripe masque ses clés API secrètes le 20 novembre 2026 et qu’Anthropic déploie ses agents IA sur site, l’isolation par bac à sable CNCF et les coffres-forts de ...
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel
Toujours activé
L’accès ou le stockage technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
L’accès ou le stockage technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’internaute.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques.Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
L’accès ou le stockage technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.